sub2api 疑似曝支付漏洞:伪造易支付回调可零成本充值

sub2api 疑似曝支付漏洞:伪造易支付回调可零成本充值

sub2api 疑似曝支付漏洞:伪造易支付回调可零成本充值

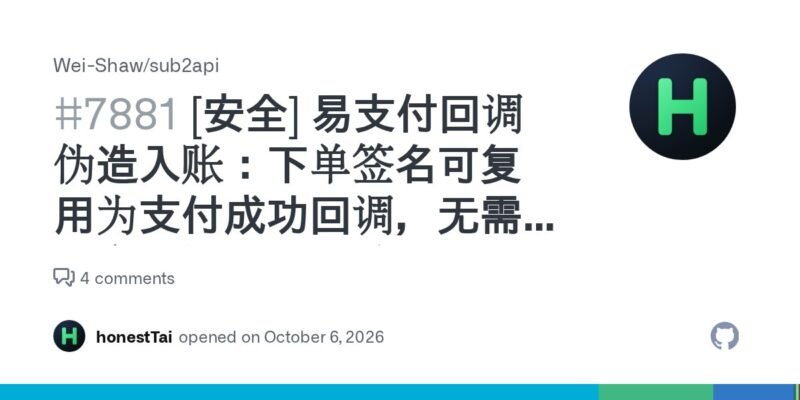
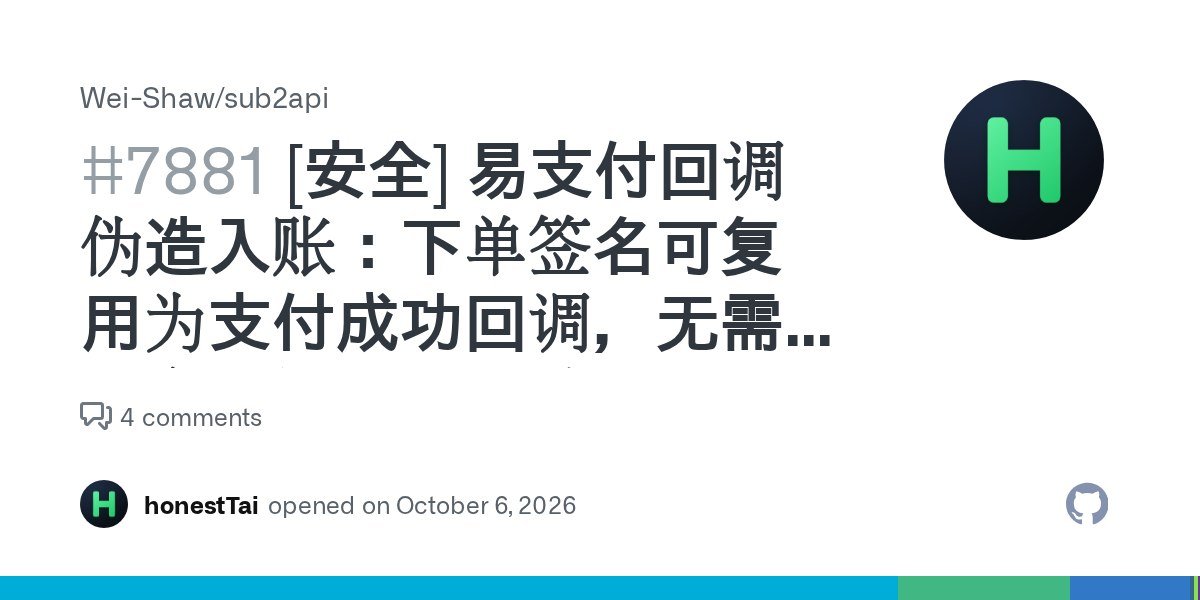
sub2api 项目曝出支付漏洞报告:攻击者可复用下单签名伪造易支付(EasyPay)支付成功回调,无需商户密钥即可能使未实际付款的充值订单被判定为支付成功,具备充值下单权限的普通注册账号即可发起。

漏洞源于签名串拼接不转义、return_url 携带的 query 未净化,叠加 popup 模式签名暴露及回调参数校验不严格,已披露的攻击链涉及启用易支付并以 popup 模式接入的部署。issue 已附修复建议,作者建议修复前可按报告建议先切到非 popup模式缓解。

💡 声明:由于该issue目前仍为open状态,需等候更详细技术分析和验证。

GitHub

🌸 科技圈· 茶馆 · 投稿

© 版权声明
THE END
喜欢就支持一下吧
点赞11 分享
评论 抢沙发
头像
欢迎您留下宝贵的见解!
提交
头像

昵称

取消
昵称表情代码图片快捷回复

    暂无评论内容

免责声明:

本站所有内容和资源均来自网络,仅供用户交流、学习与研究使用。版权归原版权方所有,本站不承担任何版权争议责任。

用户下载后不得用于商业或非法用途,需在24小时内从电脑中删除,否则责任自负。

访问和下载文件即表示您同意仅将其用于参考和学习,其他用途后果自负。

如您喜欢该程序,请支持正版软件,购买注册以获得更好的服务。

本站为非营利性个人网站,所有软件信息来自网络,仅供学习和研究参考,无商业用途。会员捐赠仅用于支持服务器的维护,完全自愿。