Xint 披露 5 个 nginx 漏洞,可打到主机 root

Xint 披露 5 个 nginx 漏洞,可打到主机 root

Xint 披露 5 个 nginx 漏洞,可打到主机 root

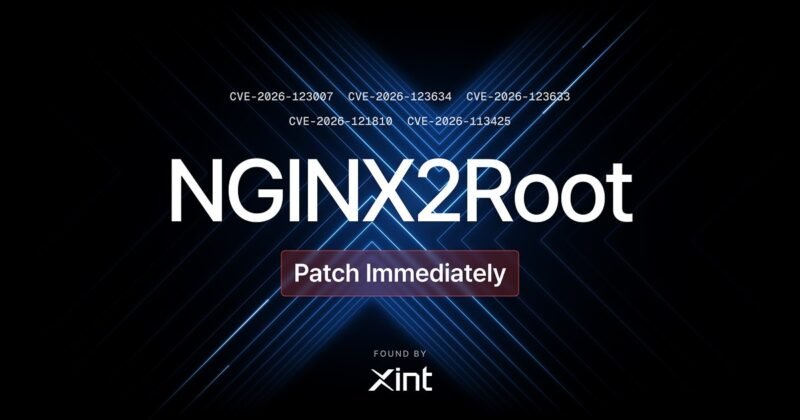
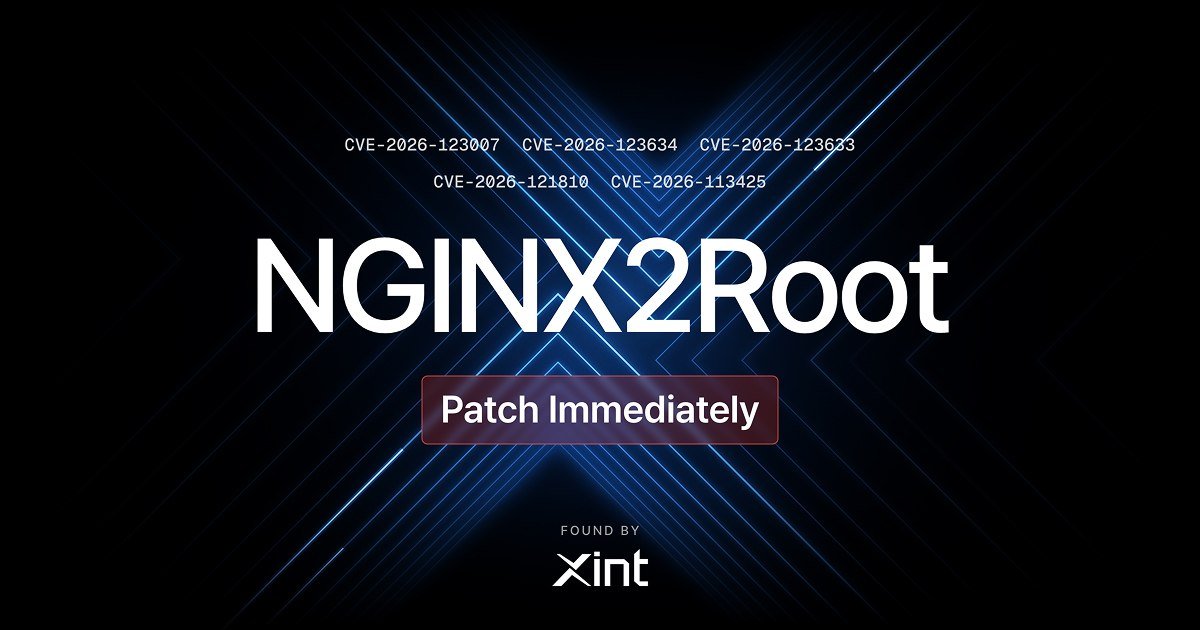
Xint 公开 NGINX2Root:5 个 nginx 漏洞加一个 Linux 内核缺陷,串联后可从 nginx 访客拿到主机 root。其中 CVE-2026-123007 是 HTTP/2 流控内存破坏,未认证即可在 worker 中执行命令。

nginx 1.30.7 与 1.31.9 于 11 月 18 日修复 10 个 CVE,Rapid7 已放出 PoC,暂无在野利用;无法升级需关掉对外 HTTP/2。

NGINX2Root | Precursor Security

🌸 科技圈· 茶馆 · 投稿

© 版权声明
THE END
喜欢就支持一下吧
点赞10 分享
评论 抢沙发
头像
欢迎您留下宝贵的见解!
提交
头像

昵称

取消
昵称表情代码图片快捷回复

    暂无评论内容

免责声明:

本站所有内容和资源均来自网络,仅供用户交流、学习与研究使用。版权归原版权方所有,本站不承担任何版权争议责任。

用户下载后不得用于商业或非法用途,需在24小时内从电脑中删除,否则责任自负。

访问和下载文件即表示您同意仅将其用于参考和学习,其他用途后果自负。

如您喜欢该程序,请支持正版软件,购买注册以获得更好的服务。

本站为非营利性个人网站,所有软件信息来自网络,仅供学习和研究参考,无商业用途。会员捐赠仅用于支持服务器的维护,完全自愿。